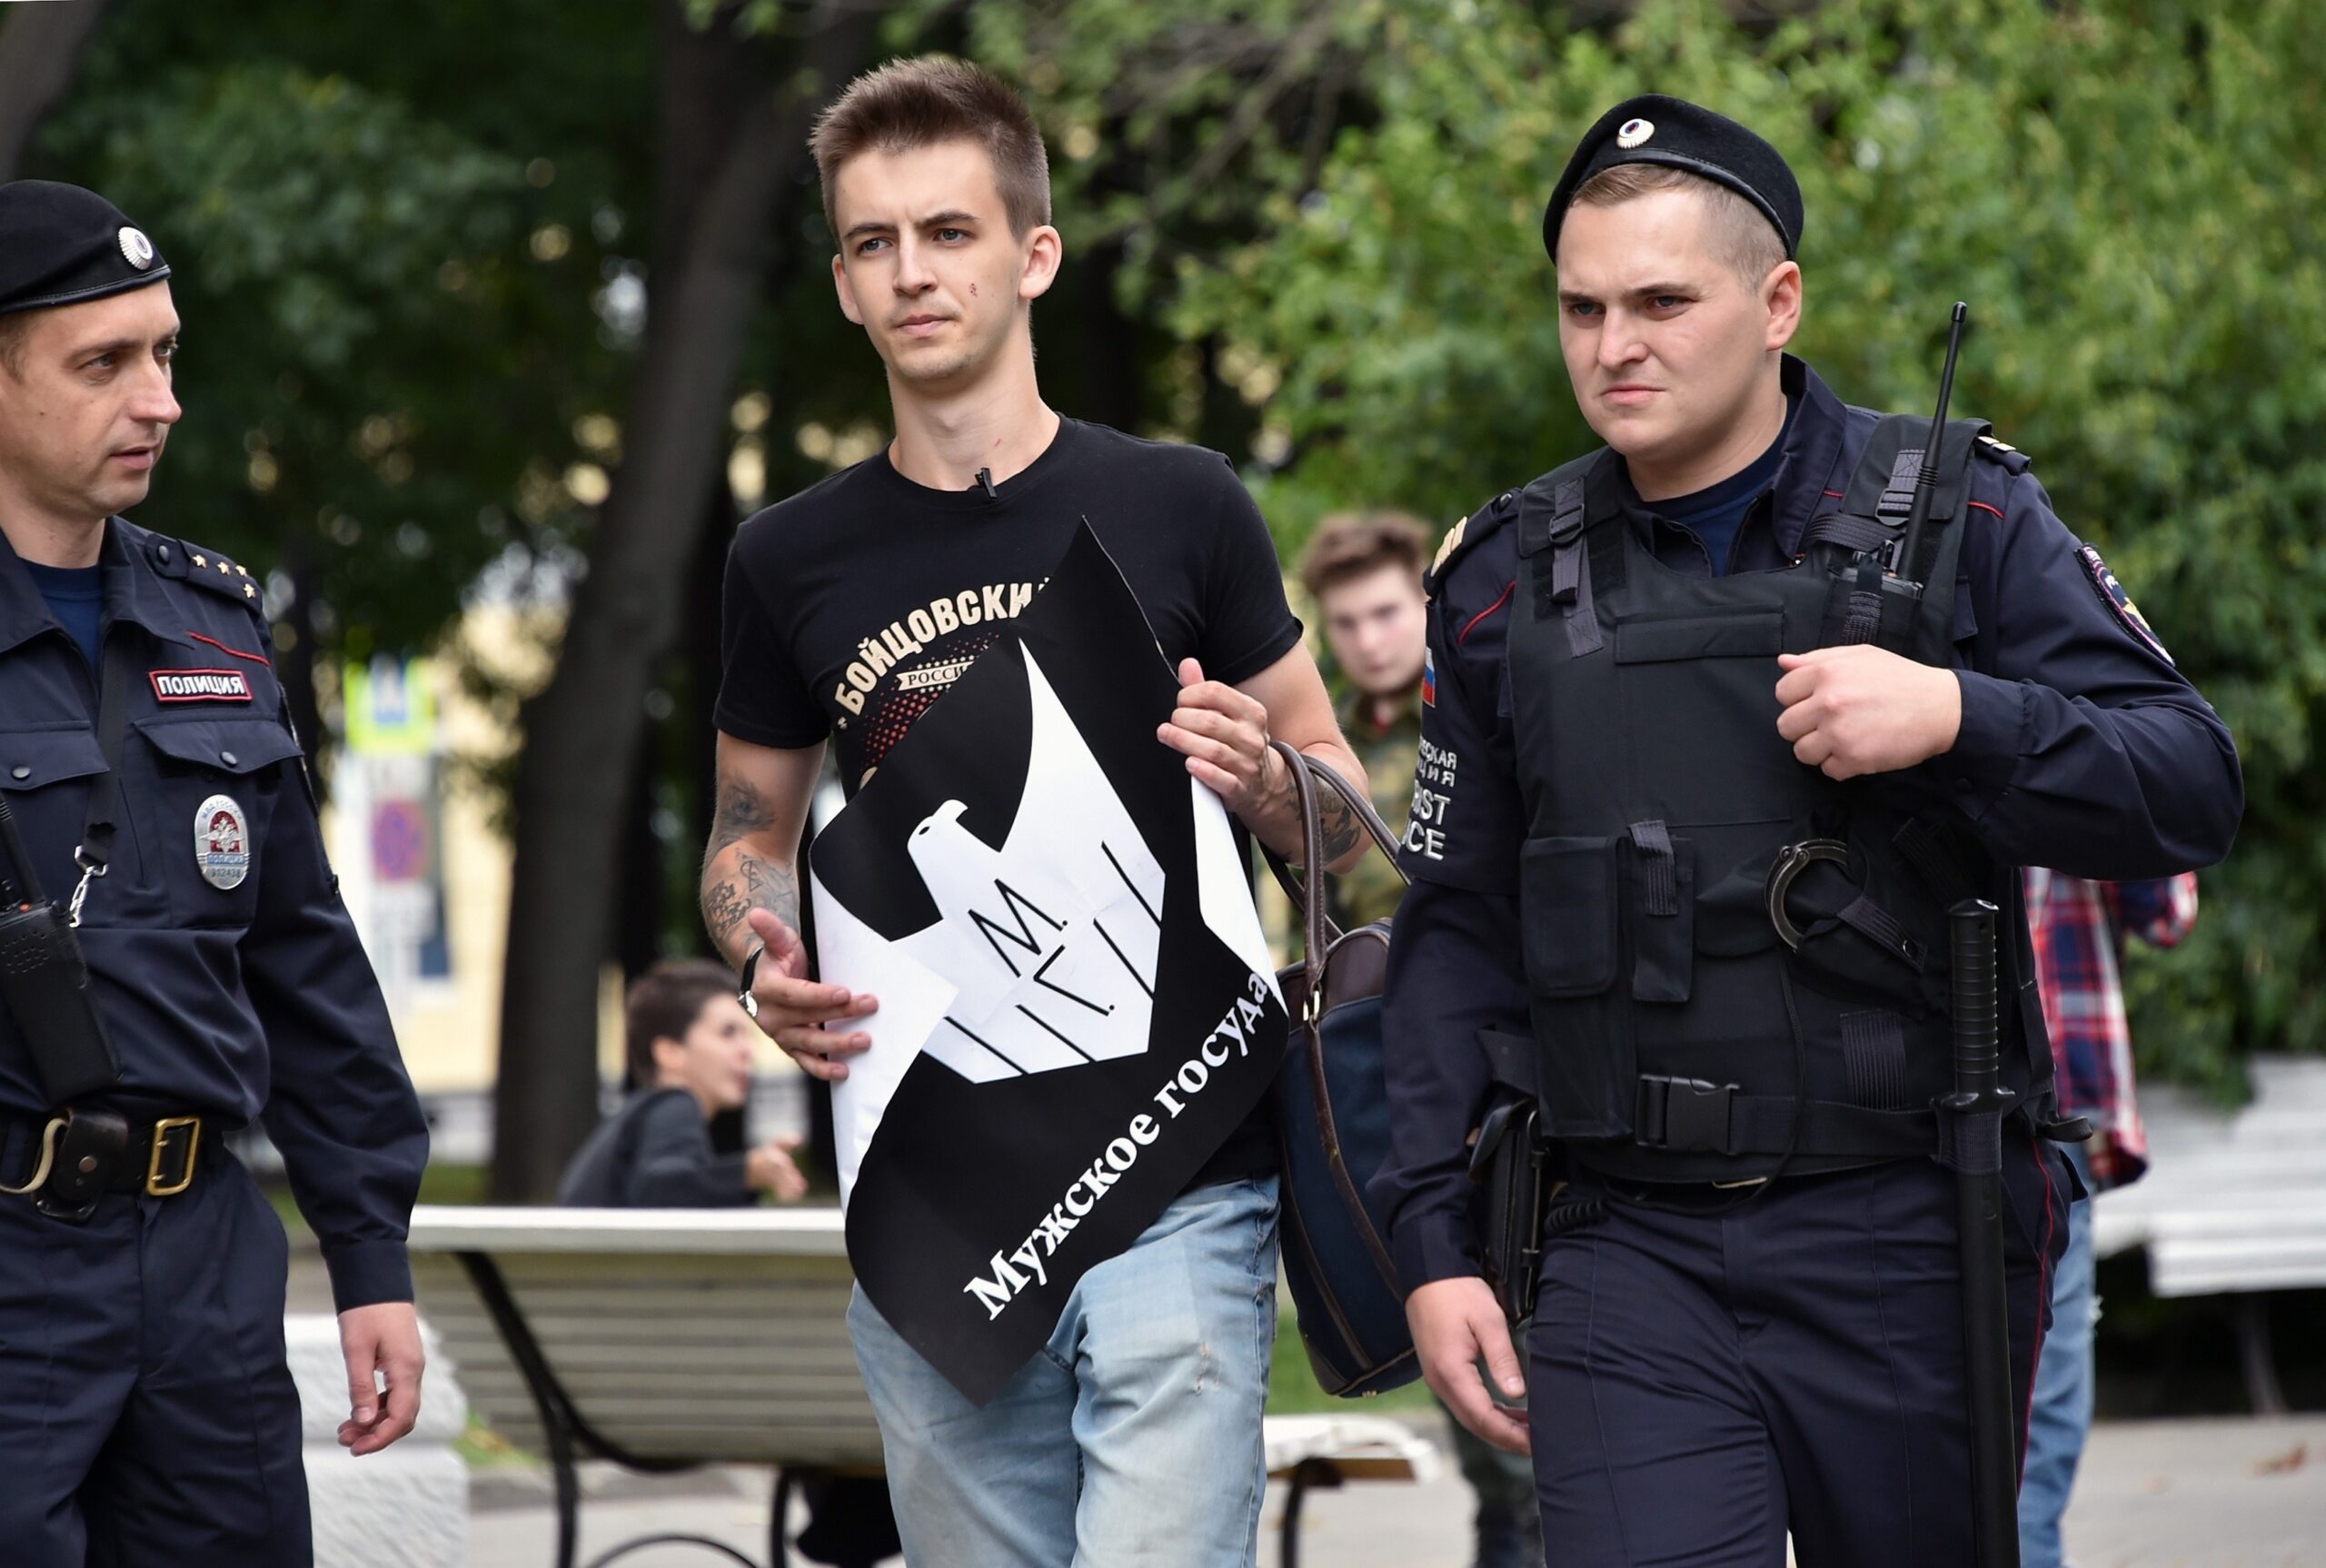
Gruparea extremistă rusă Statul Masculin a respins oficial orice legătură cu valul de amenințări false cu bombă care a afectat aeroporturile din Europa în această săptămână. În răspunsul transmis Serviciului Rus al BBC, un cont de Telegram asociat grupării și fondatorului său, Vladislav Pozdnyakov, a negat implicarea în mesajele care au provocat perturbări majore ale traficului aerian în mai multe țări. Dezmințirea vine în contextul în care aeroporturile din Italia au fost vizate de alerte care au forțat devierea unor curse aeriene.
Amenințările au vizat curse precum Ryanair Roma-Lisabona și un zbor Wizz Air pe ruta Praga-Roma, care a fost deviat către Veneția. Mesajul transmis joi către Aeroporti di Roma (ADR) și Fiumicino susținea că „luptătorii” Statului Masculin au plasat explozibili la bordul unor aeronave. Textul, redactat într-o italiană impecabilă, descria atacul ca pe o acțiune împotriva „regimului feminist” italian. Verificările efectuate de autorități nu au găsit niciun explozibil la bordul avioanelor vizate.
În cadrul acestui val de alerte, și instituții media din Irlanda au fost vizate, ceea ce a dus la evacuarea sediilor acestora. Guvernul irlandez a emis o notă prin care a sugerat că aceste incidente ar putea face parte dintr-o „campanie coordonată de destabilizare”. În timp ce autoritățile europene investighează dacă este vorba de o acțiune coordonată sau de imitații, Vladislav Pozdnyakov a respins ironic orice legătură, susținând că organizația sa nu mai există de mulți ani.
Publicația italiană La Stampa a ridicat suspiciuni, sugerând că Statul Masculin ar putea acționa ca o „aripă armată a regimului”. Această perspectivă se aliniază cu analiza echipei de investigații Bellingcat, care a descris gruparea ca fiind un susținător agresiv al invaziei ruse și având o ideologie de extremă dreaptă. Deși gruparea a fost interzisă în Rusia în 2021, ea își schimbă uneori denumirea în „Legiunea Masculină”, menținând o prezență activă pe platformele digitale.
Ministrul italian al Apărării, Guido Crosetto, a avertizat asupra unei „strategii de amplificare a haosului” și a amenințărilor hibride care vizează Europa. Acesta a menționat că astfel de incidente, de la alarme false la atacuri cibernetice, sunt utilizate pentru a alimenta tensiunile sociale. Autoritățile europene continuă să monitorizeze dacă aceste mesaje false, transmise prin e-mail sau telefon, fac parte dintr-un plan mai larg de destabilizare a securității regionale.
Aceste evenimente se încadrează într-un context de creștere a riscurilor de securitate hibridă în Europa, unde atacurile cibernetice și dezinformarea sunt utilizate pentru a afecta infrastructura critică. Autoritățile de securitate internațională monitorizează constant astfel de campanii care vizează transportul aerian și instituțiile de stat, încercând să identifice sursele de destabilizare care pot provoca panică și perturbări economice semnificative în regiune.