Comisia Europeană încearcă să extindă sfera de influență asupra securității continentului, vizând combaterea amenințărilor hibride care afectează infrastructurile critice. Ursula von der Leyen a plasat protecția împotriva sabotajului și a atacurilor cibernetice în topul priorităților pentru anii rămași la conducerea executivului european. Această mișare strategică vizează acoperirea spațiului de incertitudine juridică dintre competențele NATO și cele ale guvernelor naționale, într-un moment în care incidentele informatice și utilizarea migranților ca instrument de presiune sunt tot mai frecvente.
Procesul de implementare a noilor strategii de securitate se confruntă cu rezistența unor state membre majore, precum Franța și Germania. Aceste capitale dețin servicii de informații și structuri de apărare cibernetică de rang mondial și refuză să externalizeze autoritatea de decizie către Bruxelles. Parisul și Berlinul își păstrează controlul asupra planificării operaționale și a nevoilor militare, acceptând doar o eventuală colaborare în domenii precum inovația tehnologică sau inteligența artificială, menținând astfel suveranitatea națională asupra aparatului de apărare.
În contrast cu marile puteri, statele de pe flancul estic, inclusiv Letonia, Lituania și Estonia, susțin inițiativa europeană, dar solicită resurse financiare suplimentare. Aceste țări au cerut aproximativ jumătate de miliard de euro pentru consolidarea rezilienței lor naționale în fața presiunii constante. Pentru aceste state, dezbaterea teoretică despre competențele instituțiilor europene este secundară în raport cu necesitatea urgentă de finanțare și de implementare a unor mecanisme de detecție și alertare timpurie a amenințărilor.
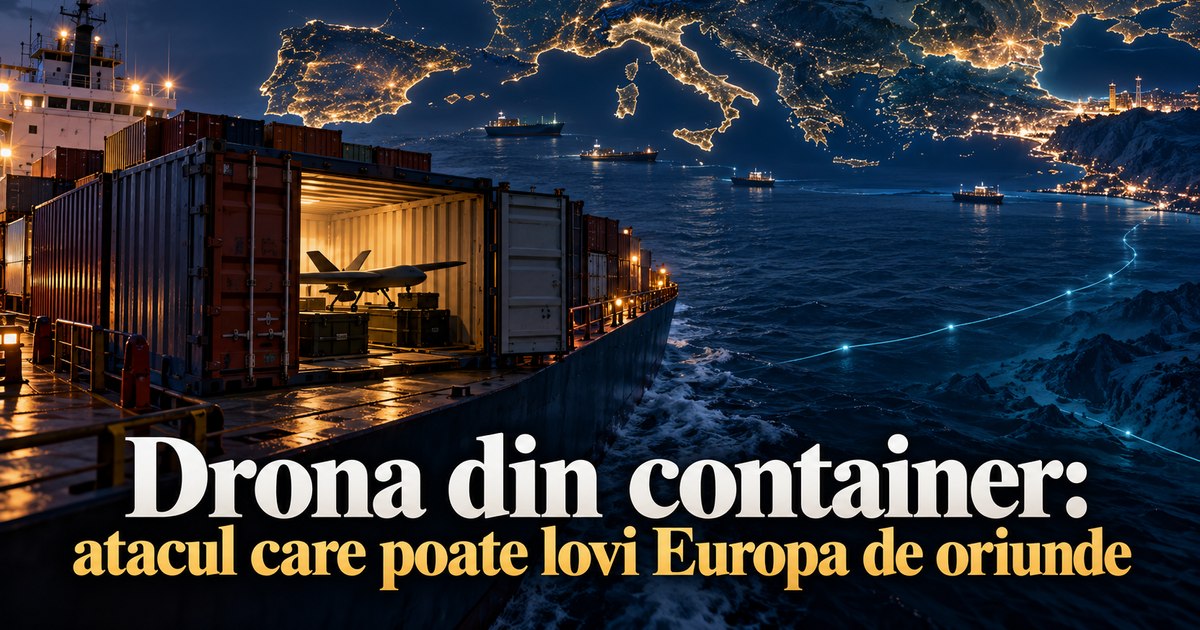
Scenariile de atac evoluează spre metode de sabotaj de tip „container”, care pot fi lansate de oriunde. Serviciile de informații au avertizat despre posibilitatea utilizării dronelor de tip Gerbera, lansate din containere comerciale în Mediterana, pentru a lovi ținte din Spania, Franța sau Italia. De asemenea, există riscuri legate de sabotarea cablurilor submarine de telecomunicații, o tactică ce vizează erodarea încrederii în sistemul bancar și stabilitatea statelor, transformând instrumentele economice, precum flota-umbră, în vectori militari deniabili.
Pentru România, aceste riscuri sunt extrem de concrete, având în vedere poziția de stat de front și expunerea în Marea Neagră. Vulnerabilitățile includ infrastructura portuară din Constanța, platformele offshore și cablurile submarine, fiind necesară o supraveghere maritimă persistentă. Interesul Bucureștiului se aliniază cu cel al statelor baltice, solicitând un mecanism european de alertă și o strategie de securitate care să includă explicit zona Mării Negre, pentru a preveni incidentele de sabotaj care pot fi executate sub pragul unui conflict militar deschis.
Securitatea europeană traversează o perioadă de redefinire a conceptului de apărare, trecând de la modelele tradiționale de război la gestionarea riscurilor hibride. Această tranziție implică o gestionare complexă a infrastructurilor critice, de la rețelele de comunicații la porturile comerciale. În acest context, capacitatea de prevenție și viteza de alertare între statele membre devin elemente esențiale pentru menținerea stabilității economice și politice în fața actorilor care utilizează metode de sabotaj care nu necesită o declarație de război formală.