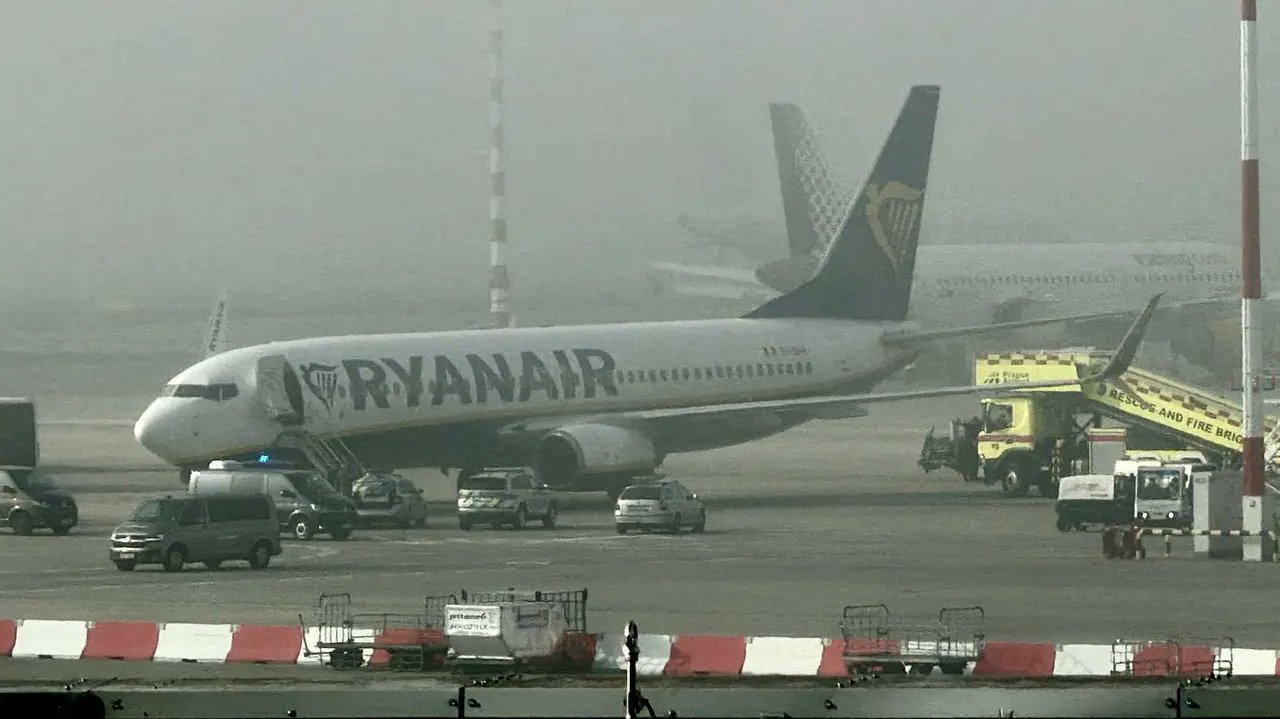
Agențiile de securitate europene desfășoară o anchetă transfrontalieră pentru a determina dacă amenințările coordonate cu bombă, care au afectat zeci de aeronave în această săptămână, au o origine în Rusia. Evenimentele au forțat numeroase avioane europene să efectueze aterizări de urgență după ce au primit e-mailuri anonime care avertizau asupra prezenței unor explozibili la bord. Investigarea acestor incidente implică colaborarea dintre serviciile de informații și securitate ale mai multor state europene.
În rândul comunității de informații europene există suspiciuni că Rusia ar putea fi responsabilă pentru aceste acțiuni. O ipoteză de lucru vizează utilizarea unor activiști pro-Kremlin sau a unor grupuri de hackeri pentru a genera aceste amenințări. Totuși, anchetatorii subliniază că procesul de atribuire a responsabilității este unul extrem de minuțios și complex. Oficialii avertizează că nu va fi posibilă stabilirea certitudinii privind autorii acestor e-mailuri într-un timp scurt, dacă acest lucru se va dovedi posibil.
Campania de amenințări a prezentat caracteristici de tip „multi-threading”, sugerând o origine disparată a mesajelor. Unele e-mailuri au fost trimise de conturi anonime din zone geografice diferite, inclusiv din Columbia, iar multe au fost redactate în limbi variate, în funcție de destinatar. Un incident specific a avut loc la aeroportul Fiumicino din Roma, unde o amenințare pretindea că provine de la organizația rusă „Male State”. Totuși, fondatorul acesteia, Vladislav Pozdnyakov, a respins implicarea grupului prin intermediul unei postări pe Telegram.
Deși nu au fost găsite dovezi privind prezența unor explozibili pe avioanele vizate, atacurile au vizat și instituții mass-media irlandeze. Mesajele anonime au conținut afirmații despre recrutarea de rezidenți locali și accesul la dispozitive sau servere compromise din Europa. Această tactică reflectă elemente specifice ale campaniilor de război hibrid. Autorii mesajelor par să sublinieze capacitatea lor de a folosi informații compromise împotriva populației europene, menționând accesul la conturi și servere ale rezidenților.
Analiza expertilor indică faptul că Moscova evită atacurile directe asupra avioanelor civile, deoarece doborârea intenționată a unei aeronave ar reprezenta o linie roșie pentru NATO. Până în prezent, activitatea cinetică a Rusiei s-a concentrat pe ținte care oferă sprijin militar sau logistic Ucrainei. Amenințările prin e-mail reprezintă o metodă de destabilizare care evită provocarea unui răspuns militar direct, dar care perturbă semnificativ fluxul traficului aerian și securitatea percepțată în spațiul european.
Aceste incidente de securitate cibernetică și informațională se încadrează într-un context de intensificare a războiului hibrid în Europa. Rusia utilizează diverse metode pentru a pune presiune pe statele europene, alternând între atacurile cibernetice și acțiunile care vizează infrastructura critică sau stabilitatea socială. Această strategie urmărește să erodeze încrederea în instituțiile de securitate și să creeze o stare de incertitudine constantă în cadrul comunității internaționale.